


 谷歌的发票提交门户中爆出危险的XSS漏洞


据外媒报道,一位年轻的安全研究员在谷歌的一个后端应用程序中发现了一个安全漏洞。如果被黑客利用,该漏洞可能会让黑客窃取谷歌内部应用程序的员工cookie并劫持账户,发起鱼叉式钓鱼攻击,并有可能进入谷歌内部网络的其他部分。
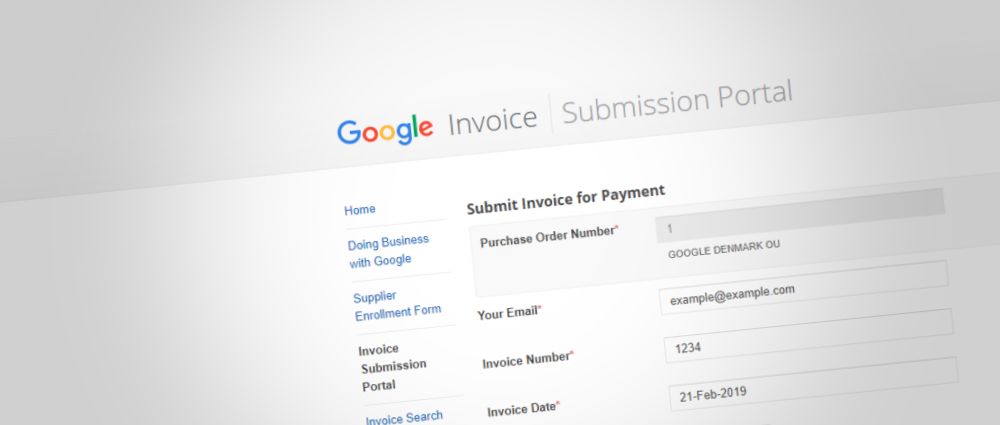
今年2月,安全研究人员Thomas Orlita发现了这个攻击途径。漏洞在4月中旬已修复,但直到现在才公布。该安全漏洞为XSS(跨站点脚本)漏洞,影响了谷歌发票提交门户,谷歌的业务合作伙伴在此处提交发票。
大多数XSS漏洞被认为是良性的,但也有少数情况下,这些类型的漏洞会导致严重的后果。
其中一个漏洞就是Orlita的发现。研究人员表示,恶意威胁行动者可将格式不正确的文件上传到谷歌发票提交门户。
攻击者使用代理可以在表单提交和验证操作完成后立即拦截上传的文件,并将文档从PDF修改为HTML,注入XSS恶意负载。
数据最终将存储在谷歌的发票系统后端,并在员工试图查看它时自动执行。Orlita表示,员工登录时在googleplex.com子域名上执行XSS漏洞,攻击者能够访问该子域名上的dashboard,从而查看和管理发票。根据googleplex.com上配置cookie的方式,黑客还可以访问该域中托管的其他内部应用程序。
总的来说,就像大多数XSS安全漏洞一样,这个漏洞的严重程度依赖于黑客的技能水平。
声明:本文内容及配图由入驻作者撰写或者入驻合作网站授权转载。文章观点仅代表作者本人,不代表电子发烧友网立场。文章及其配图仅供工程师学习之用,如有内容侵权或者其他违规问题,请联系本站处理。
举报投诉
-
谷歌
+关注
关注
27文章
6299浏览量
113345 -
XSS
+关注
关注
0文章
25浏览量
2686
原文标题:黑客利用XSS漏洞,可访问谷歌的内部网络
文章出处:【微信号:EAQapp,微信公众号:E安全】欢迎添加关注!文章转载请注明出处。
发布评论请先 登录
相关推荐
热点推荐
兆芯见证树立正确网络漏洞治理理念倡议书正式发布
《树立正确网络漏洞治理理念倡议书》呼吁产业链各方将漏洞管理纳入产品全生命周期安全体系,完善漏洞快速响应机制,落实企业安全主体责任,以技术创新与安全实力塑造核心竞争力。兆芯作为国内自主算力领域
Nordic 为 nRF Cloud 新增固件漏洞扫描功能
nRF Cloud 可检测固件中的安全漏洞,并精准展示受影响的已部署设备,助力设备厂商满足欧盟《网络弹性法案》相关合规要求 挪威奥斯陆 – 2026年7月3日 – 低功耗无线连接解决方案全球龙头企业
谷歌发布Gemini for Science
2026年5月20日,谷歌I/O开发者大会上,谷歌正式推出Gemini for Science——一款专门面向科研场景的AI模型。这不是又一个能帮你查文献的聊天机器人,而是谷歌试图让AI真正参与科学发现本身的一次系统性尝试。
全球漏洞数据库“收缩”,中国开源社区如何筑起智能防线?
(NVD)进行重大改革:放弃对所有通用漏洞披露(CVE)进行全面分析的长期目标,转而采用基于风险的分级评估模型,仅优先处理三类“高优先级”漏洞。 这一决定的背后,是令人触目惊心的数据:2020年至2025年间,全球CVE提交量暴
行业观察 | 微软3月修复83个漏洞,多个高危漏洞被标记为高概率被利用
、Azure云工作负载、数据库管理工具等多个企业核心业务领域,需要IT团队高度重视并有序部署。本月修复的漏洞中,虽无已确认被黑客主动利用的“零日漏洞”,但微软将多个
FLIR Si2x声学成像仪在危险场所安全检测中的应用
在复杂和危险的工作环境中,安全检测工具的选择不仅关系到工作效率,更直接影响到操作人员的安全。Flir Si2x系列危险场所用声学成像仪以其专业性能和操作的便利性,在工业检测领域脱颖而出,成为众多专业人士的佳选。
curl中的TFTP实现:整数下溢导致堆内存越界读取漏洞
。
该漏洞存在于 commit 3ee1d3b5 的 libcurl 中,具体位于 lib/tftp.c 文件的 tftp_send_first() 函数。
漏洞详情
代码分析
漏洞核
发表于 02-19 13:55
海康威视通过漏洞管理体系认证
近日,杭州海康威视数字技术股份有限公司(以下简称“海康威视”)成功通过全球权威标准机构BSI的ISO/IEC 29147:2018漏洞披露与ISO/IEC 30111:2019漏洞管理标准认证。这标志着海康威视在漏洞管理方面的工
行业观察 | 微软1月修复112个漏洞,其中1个正被黑客主动利用
套件等多个关键领域,需要IT团队高度重视并有序部署。本月修复的漏洞中,已确认存在1个被主动利用的“零日漏洞”(CVE-2026-20805)。此外,微软还将多个漏洞
什么是零日漏洞?攻防赛跑中的“时间战”
在软件安全领域,零日漏洞始终是最高级别的威胁之一。“零日”意味着漏洞在被公开之前就已经被攻击者发现并利用。一旦曝光,攻击者往往在数小时内便会发动袭击。在这场和黑客“抢时间”的对抗中,IT团队必须
分析嵌入式软件代码的漏洞-代码注入
时就是对一切攻击免疫的。
或者你可以通过设计代码来禁止可能导致这些问题的接口。
不幸的是,在嵌入式系统中,这些选择并不总是可行的。即使C是一种危险的语言,充斥着漏洞,但它仍然是许多组织架构的首选语言
发表于 12-22 12:53
发布元服务提交审核
完成所有应用信息和版本信息的配置后,可将元服务提交至华为方进行发布审核。
登录AppGallery Connect,点击“APP与元服务”。
选择要发布的元服务。
左侧导航选择“应用上架 &
发表于 12-04 14:23
发票信息管理接口技术指南
在现代企业应用中,发票信息管理接口是财务系统的核心组件,用于高效处理发票的创建、查询、更新和删除操作。本文将从接口设计、功能实现到代码示例,逐步讲解如何构建一个可靠、可扩展的发票

兆芯加入基础软硬件产品漏洞生态联盟
近日,CCS 2025成都网络安全技术交流系列活动——国家漏洞库(CNNVD)基础软硬件产品漏洞治理生态大会在成都成功举办。来自国家关键基础设施单位、基础软硬件企业、高校科研机构的数百名代表齐聚一堂,共商网络安全发展大计。



评论